
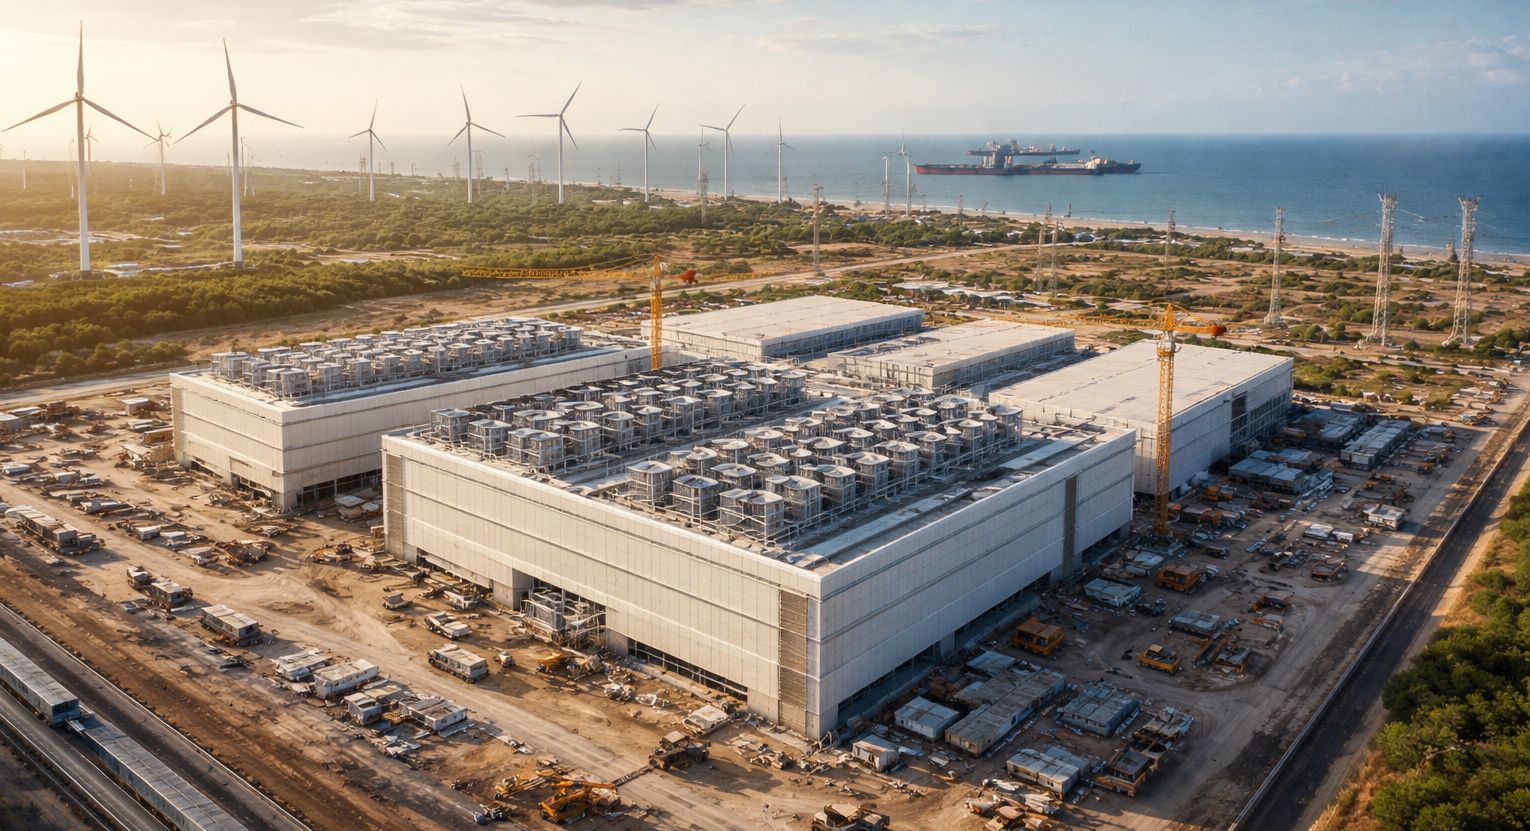
As obras do mega data center do TikTok começaram no Ceará, na Zona de Processamento de Exportação (ZPE) do Pecém, com terraplanagem e preparação do terreno. O projeto envolve a ByteDance (controladora do TikTok) e parceiros locais para construção e fornecimento de energia renovável, com previsão de entrega do primeiro “data hall” em setembro de 2027. A iniciativa é tratada como uma operação voltada à exportação de serviços e reacende discussões sobre capacidade elétrica, licenciamento e o peso de data centers na estratégia de TI e cibersegurança das grandes empresas.
O que já se sabe sobre a obra e o cronograma
O início das obras do mega data center do TikTok no Ceará marca a transição do projeto do plano para o canteiro. A movimentação começou com serviços de preparação do terreno na área da ZPE do Pecém, região que vem concentrando projetos industriais e de infraestrutura digital com vocação exportadora.
Do ponto de vista operacional, o marco mais importante para o mercado é o cronograma: a previsão, segundo as informações divulgadas por veículos que acompanham o caso e por declarações atribuídas a executivos envolvidos, é de que o primeiro data hall fique pronto em setembro de 2027. Esse detalhe é o que permite às áreas de TI, riscos e segurança começarem a dimensionar “quando” uma infraestrutura desse porte pode entrar no jogo — e como isso afeta conectividade, cadeia de fornecedores e o ecossistema de serviços ao redor do Porto do Pecém.
Há também um segundo recado implícito: data center não é obra de curto prazo. Mesmo quando o terreno é liberado, a etapa de energia, subestações, redundância e a montagem do ambiente de TI (servidores, storage, rede, refrigeração e automação) tende a ser tão decisiva quanto a construção civil.
Energia: 200 MW de TI e até 300 MW no consumo total por que isso muda a conversa
O número que faz executivos pararem para ler é o consumo. As referências públicas ao projeto apontam uma potência de TI na casa de 200 MW e consumo total estimado em torno de 300 MW quando se considera a operação completa do site (incluindo refrigeração, perdas e infraestrutura). Em termos de estratégia, isso desloca a discussão do “data center como imóvel” para “data center como sistema energético”.
Para o Brasil corporativo, a consequência é direta: projetos dessa escala apertam a demanda por capacidade elétrica firme, aceleram investimentos em geração renovável dedicada e, ao mesmo tempo, colocam pressão sobre transmissão, distribuição e prazos regulatórios. Na prática, o mercado começa a competir por três recursos críticos ao mesmo tempo: energia, terreno com infraestrutura e conectividade (fibra/rotas).
Esse contexto impacta desde negociações de contratos até decisões de continuidade de negócios. Quanto maior a concentração de cargas críticas em um polo, mais a resiliência precisa ser tratada como disciplina de governança. Para CISOs e líderes de infraestrutura, isso inclui mapear dependências: se o ecossistema cresce, cresce também a superfície de ataque do entorno — fornecedores, prestadores, OT/infraindustrial e integrações de rede.
ZPE do Pecém: o “modelo exportador” e o peso regulatório
O projeto é associado a um modelo de operação na ZPE do Pecém em que a prestação do serviço é tratada como exportação. Essa característica ajuda a explicar por que o tema aparece em decisões e comunicações do governo sobre projetos aprovados para a ZPE: a ZPE tem regras específicas e um enquadramento pensado para estimular investimentos com foco em mercado externo.
Para TI corporativa, vale traduzir o ponto: quando um data center nasce com lógica exportadora e incentivos associados, as conversas sobre compliance e rastreabilidade ganham outra camada. O que muda não é a obrigação das empresas com LGPD e boas práticas; o que muda é a quantidade de atores — e obrigações — que passam a orbitá-lo: regimes de operação, exigências administrativas e o ecossistema que se forma em torno do polo (telecom, energia, segurança patrimonial, logística, prestadores especializados).
Além disso, a presença do mega data center do TikTok em um pacote maior de projetos aprovados para a ZPE reforça o efeito “cluster”: onde há massa crítica, surgem mais empreendimentos, mais rotas e mais integração. Isso é bom para latência e disponibilidade de serviços regionais, mas exige governança para não virar risco sistêmico.
O que muda para TI e Cibersegurança: infraestrutura crítica, supply chain e soberania operacional
Mesmo quando o uso final do data center é descrito como voltado a usuários fora do país, o impacto local é real. Data centers desse porte reconfiguram cadeias de fornecimento, atraem empresas de manutenção, redes e automação e criam uma nova densidade de ativos críticos. Para líderes de TI e segurança, isso se traduz em três frentes práticas.
A primeira é resiliência. Grandes polos digitais exigem planejamento de continuidade mais robusto: rotas redundantes de conectividade, dependência de subestações, disponibilidade de água e peças críticas, além de planos de resposta a incidentes que considerem falhas regionais e eventos climáticos.
A segunda é supply chain e terceiros. A obra e a operação envolvem múltiplas empresas em etapas diferentes — construção, energia, telecom e operação de TI. Cada elo amplia a superfície de risco. O aprendizado recente do setor é claro: incidentes em terceiros não são exceção; são parte do cenário. Para o CISO, o “perímetro” está cada vez mais fora da empresa, e hubs de infraestrutura aumentam a necessidade de due diligence contínua.
A terceira é governança e transparência. Projetos de alto impacto costumam gerar questionamentos públicos e institucionais, especialmente quando envolvem grandes demandas de energia e licenciamento. Para empresas que dependem de colocation, cloud ou interconexão regional, o efeito indireto pode aparecer em prazos, custos e exigências adicionais de compliance — inclusive na forma de relatórios, auditorias e controles de segurança.
Por que executivos devem acompanhar agora
O começo das obras não é apenas uma notícia local. É um sinal de que a corrida por capacidade digital no Brasil entrou em uma nova fase: menos anúncios e mais execução. E, quando um projeto desse tamanho avança, ele redefine benchmarks de energia, cronograma e governança para todo o ecossistema.
Para CIOs, isso pode significar novas opções de interconexão e serviços no Nordeste ao longo dos próximos anos, além de uma eventual ampliação do mercado de fornecedores. Para CISOs, significa ampliar o radar: onde há concentração de infraestrutura, há também concentração de risco, e o custo de um incidente tende a ser maior.
Em 2026, a decisão mais prática é tratar o tema como parte do planejamento plurianual. Quem contrata infraestrutura, quem desenha estratégia de nuvem híbrida e quem responde por risco operacional precisa acompanhar o cronograma até 2027 — e entender como energia, compliance e cadeia de terceiros vão evoluir no entorno do Pecém.
Fonte:
https://itshow.com.br/
Leia também:
Os 5 principais substitutos corporativos do VMware em 2026
https://www.thnet.com.br/noticia/os-5-principais-substitutos-corporativos-do-vmware-em-2026