
Sua empresa sobreviveria a um ataque digital? Livro DSP apresenta estratégia para manter negócios funcionando
Título SEO: Sua empresa sobreviveria a um ataque digital? Conheça a metodologia DSP
Meta description: Ransomware, falhas de sistemas e perda de dados podem interromper uma empresa. Livro de Melissa Esposito e Fabio Pereira apresenta a DSP e estratégias de resiliência digital e continuidade dos negócios.
Slug sugerida: empresa-ataque-digital-resiliencia-dsp
A transformação digital tornou empresas mais rápidas, conectadas e produtivas, mas também criou uma dependência cada vez maior de sistemas, servidores, plataformas em nuvem, bancos de dados e serviços digitais.
Diante desse cenário, surge uma pergunta que deveria estar presente nas reuniões de qualquer organização:
Se os principais sistemas da empresa fossem interrompidos hoje, ela conseguiria continuar funcionando?
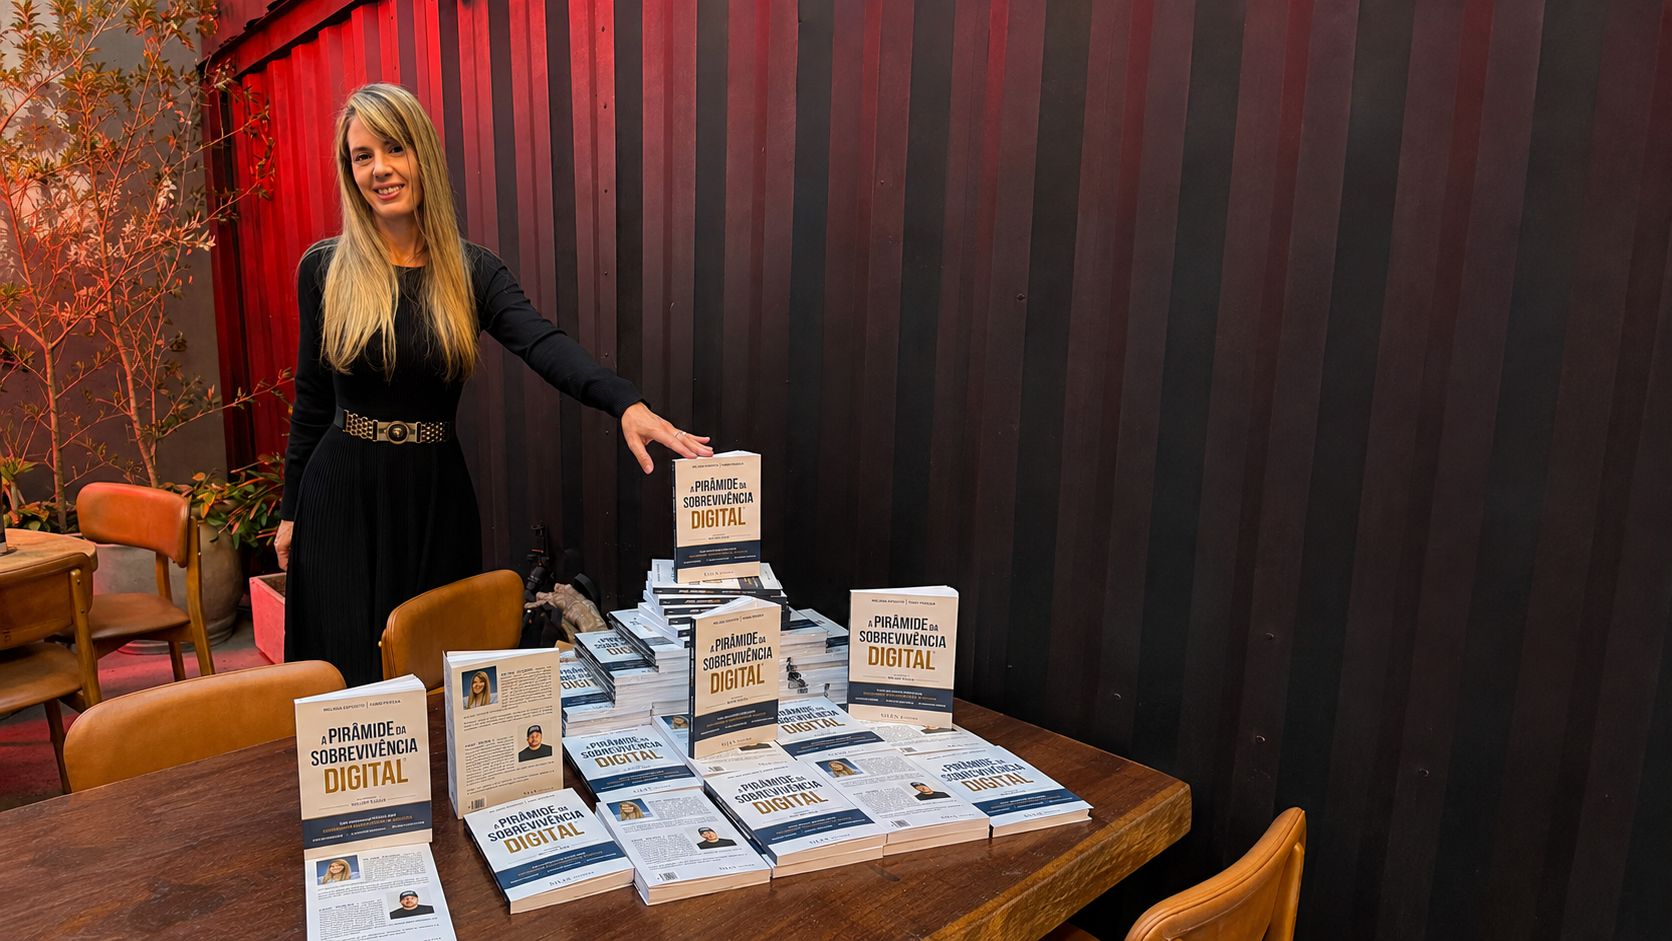
Essa é uma das questões abordadas em A Pirâmide da Sobrevivência Digital, livro escrito por Melissa Esposito e Fabio Pereira, que apresenta a DSP, Digital Survival Pyramid, metodologia voltada à construção de organizações mais preparadas para enfrentar crises tecnológicas.

A proposta ultrapassa a prevenção de ataques. O foco está também na capacidade de responder, recuperar sistemas e manter processos essenciais ativos quando uma falha realmente acontece.
Por que empresas precisam pensar além da segurança cibernética?
Durante muito tempo, grande parte das organizações concentrou seus investimentos em impedir invasões, instalar ferramentas de segurança e proteger dados.
Essas medidas continuam fundamentais.
O problema é acreditar que elas eliminam completamente o risco.
Nenhuma estrutura tecnológica é absolutamente imune a falhas, ataques, erros humanos ou indisponibilidades.
Por isso, empresas maduras precisam trabalhar com duas estratégias paralelas:
evitar que o incidente aconteça e estar preparadas para recuperar a operação caso ele aconteça.
É justamente nesse segundo ponto que entra o conceito de resiliência digital.
O que significa resiliência digital?
Resiliência digital é a capacidade de uma organização suportar uma interrupção tecnológica, responder ao incidente e recuperar seus serviços essenciais sem comprometer de forma prolongada a continuidade do negócio.
Isso envolve muito mais do que ferramentas de segurança.
A empresa precisa conhecer seus processos críticos, saber quais sistemas possuem maior importância, definir prioridades de recuperação e testar se os procedimentos planejados realmente funcionam.
Uma organização resiliente não trabalha somente com a hipótese de evitar crises.
Ela se prepara para funcionar mesmo quando parte de sua estrutura tecnológica estiver comprometida.
O que é a metodologia DSP?
A DSP, Digital Survival Pyramid, organiza conceitos relacionados à sobrevivência digital das empresas dentro de uma abordagem integrada.
Ela conecta áreas como segurança da informação, continuidade dos negócios, análise de impacto, recuperação de desastres, proteção de dados, testes operacionais e gestão de riscos digitais.
O objetivo é transformar aquilo que muitas vezes existe apenas como política corporativa em uma capacidade prática de recuperação.
Em outras palavras:
uma empresa não deveria apenas afirmar que está preparada, deveria conseguir provar que está preparada.
Ter backup é suficiente para proteger uma empresa?
Não. Ter backup não significa automaticamente possuir capacidade de recuperação.
Uma empresa pode realizar cópias de seus dados diariamente e descobrir, durante uma emergência, que a restauração é lenta, incompleta ou incapaz de colocar os sistemas novamente em funcionamento dentro do prazo necessário.
Essa diferença é essencial.
Backup preserva informações. Resiliência digital busca preservar a capacidade de operação.
Entre as perguntas que precisam ser respondidas estão:
Quando foi realizado o último teste de restauração?
Quanto tempo seria necessário para recuperar os sistemas?
Os backups estão protegidos contra o mesmo ataque que atingiu o ambiente principal?
Qual aplicação deveria ser restaurada primeiro?
As equipes sabem executar o plano de recuperação?
Existem alternativas para manter operações críticas durante a indisponibilidade?
A CISA, agência de segurança cibernética dos Estados Unidos, também destaca a importância de manter backups protegidos e realizar procedimentos de recuperação como parte da preparação contra ransomware.
O que acontece quando um ransomware atinge uma empresa?
Um ataque de ransomware pode bloquear sistemas, criptografar arquivos e tornar dados temporariamente inacessíveis.
Mas o problema empresarial pode ser muito maior.
Quando os sistemas responsáveis por vendas, logística, atendimento, produção, faturamento ou gestão deixam de funcionar, o incidente tecnológico passa rapidamente a se transformar em uma crise operacional e financeira.
Por isso, ransomware não deve ser entendido apenas como um problema do departamento de TI.
É um risco para o negócio.
Diretores e executivos precisam saber quanto tempo a empresa consegue permanecer sem determinados sistemas e quais seriam as consequências financeiras dessa interrupção.
Como uma empresa pode se preparar para um ataque cibernético?
A preparação começa antes do ataque.
Uma organização precisa identificar seus ativos mais importantes, compreender quais processos não podem ser interrompidos e estabelecer uma ordem clara de recuperação.
Entre as questões fundamentais estão:
Quais processos são essenciais para o funcionamento da empresa?
Quanto tempo cada processo pode permanecer indisponível?
Quais sistemas sustentam essas operações?
Quanto de informação a empresa pode perder sem comprometer o negócio?
Quem será responsável por tomar decisões durante uma crise?
Existe um plano alternativo caso a tecnologia principal fique indisponível?
Responder essas perguntas apenas durante um incidente significa começar tarde demais.
O que é BIA e por que ela é importante?
A BIA, Business Impact Analysis, ou Análise de Impacto nos Negócios, identifica as consequências que uma interrupção pode provocar sobre diferentes áreas de uma organização.
Ela ajuda a determinar quais operações possuem maior prioridade.
Em vez de tentar recuperar tudo simultaneamente, a empresa consegue estabelecer uma lógica baseada no impacto real sobre o negócio.
A principal pergunta de uma BIA pode ser resumida desta maneira:
“Qual processo causaria o maior prejuízo se permanecesse parado?”
A resposta orienta decisões relacionadas a investimentos, redundância, recuperação e continuidade.
O que é um Plano de Continuidade de Negócios?
O BCP, Business Continuity Plan, ou Plano de Continuidade de Negócios, estabelece como uma organização continuará realizando suas funções mais importantes durante uma crise.
Ele pode envolver pessoas, sistemas, fornecedores, comunicação, locais alternativos, processos manuais e recursos tecnológicos.
A continuidade dos negócios possui inclusive padrões internacionais.
A ISO 22301 estabelece requisitos relacionados a sistemas de gestão de continuidade de negócios e à preparação das organizações para situações disruptivas.
O objetivo não é impedir todas as crises possíveis.
É reduzir o impacto quando elas acontecem.
O que é um Plano de Recuperação de Desastres?
O DRP, Disaster Recovery Plan, ou Plano de Recuperação de Desastres, estabelece procedimentos para restaurar a infraestrutura tecnológica após um evento grave.
Enquanto o plano de continuidade possui uma visão mais ampla da organização, o DRP concentra grande atenção sobre servidores, aplicações, redes, ambientes digitais e dados.
Uma estratégia eficiente precisa estabelecer prioridades claras.
Não basta saber que os sistemas serão restaurados.
É necessário saber em qual ordem, em quanto tempo e por quem.
O NIST mantém orientações específicas para recuperação após eventos de segurança cibernética, reforçando a importância do planejamento e da capacidade de recuperação das organizações.
Quanto tempo sua empresa pode ficar sem sistema?
Essa pergunta pode parecer simples, mas sua resposta possui impacto direto sobre toda a estratégia de continuidade.
Uma plataforma secundária pode permanecer indisponível por algumas horas sem causar grandes consequências.
Um sistema responsável por vendas, pagamentos ou produção pode provocar perdas significativas em poucos minutos.
É por isso que a recuperação precisa ser baseada em prioridades de negócio, e não apenas em decisões técnicas.
Uma empresa deve conhecer antecipadamente:
quanto tempo pode ficar parada, quanto de informação pode perder e quais serviços precisam retornar primeiro.
Essas definições ajudam a orientar os recursos destinados à proteção e recuperação.
O problema do compliance que existe apenas no papel
Uma empresa pode possuir políticas detalhadas, certificações, procedimentos escritos e centenas de páginas de documentação.
Mas existe uma diferença enorme entre possuir um plano e comprovar que ele funciona.
É o risco do chamado compliance de papel.
Tudo parece organizado até acontecer uma situação real.
Nesse momento aparecem problemas que poderiam ter sido descobertos antecipadamente:
senhas que não funcionam,
backups incompletos,
dependências desconhecidas,
procedimentos desatualizados,
responsáveis que não sabem suas funções,
sistemas que não conseguem ser restaurados no prazo esperado.
Por isso, uma das ideias fundamentais da resiliência digital é testar continuamente os mecanismos de recuperação.
Por que testar a recuperação é tão importante?
Um plano que nunca foi testado continua sendo uma hipótese.
Testes ajudam a verificar se a estrutura preparada pela organização realmente produzirá o resultado esperado.
Isso inclui:
testes de backup e restauração,
simulações de recuperação,
testes de failover,
exercícios com equipes,
validação de procedimentos,
simulações de indisponibilidade.
Encontrar uma falha durante um teste gera trabalho.
Encontrar a mesma falha durante um ataque pode gerar prejuízo.
Como saber se uma empresa possui maturidade em resiliência digital?
A Pirâmide da Sobrevivência Digital também apresenta o conceito de Resilience Score, permitindo observar a preparação da organização sob uma perspectiva mais mensurável.
Isso ajuda a mudar a linguagem utilizada na gestão de tecnologia.
Em vez de considerar somente quantos equipamentos, softwares ou ferramentas de proteção foram adquiridos, executivos podem passar a discutir:
qual é nossa capacidade real de recuperação?
Quais vulnerabilidades ainda permanecem?
Quais áreas precisam evoluir?
Quanto tempo levaríamos para restabelecer nossas atividades essenciais?
Esse tipo de análise aproxima os responsáveis pela tecnologia dos responsáveis pelas decisões financeiras e estratégicas da empresa.
Ataques cibernéticos são responsabilidade apenas da equipe de TI?
Não. Um incidente tecnológico que interrompe o negócio precisa ser tratado como um risco corporativo.
Quando uma falha afeta vendas, clientes, receitas, contratos ou reputação, as consequências deixam de estar restritas aos profissionais de tecnologia.
É por isso que temas como cybersecurity, continuidade de negócios, disaster recovery e resiliência digital estão cada vez mais presentes nas discussões entre CEOs, CIOs, CTOs e CISOs.
A tecnologia sustenta o negócio.
Consequentemente, sua indisponibilidade pode comprometer o negócio.
A inteligência artificial aumenta os riscos digitais?
A inteligência artificial pode melhorar significativamente a capacidade das empresas de automatizar processos, analisar informações e identificar ameaças.
Ao mesmo tempo, ela também modifica o cenário da segurança cibernética.
Criminosos podem utilizar ferramentas automatizadas para aumentar a velocidade e a sofisticação de determinados ataques.
Além disso, novas tecnologias aumentam a quantidade de sistemas e integrações que precisam ser monitorados.
Por isso, organizações precisam observar continuamente vulnerabilidades, ameaças emergentes e mudanças em sua própria infraestrutura digital.
O livro de Melissa Esposito e Fabio Pereira também incorpora essa nova realidade à discussão sobre sobrevivência digital.
Quem é Melissa Esposito?
Melissa Esposito construiu sua trajetória profissional na área de tecnologia da informação, trabalhando com temas ligados à infraestrutura, segurança, continuidade dos negócios e resiliência digital.
Ao lado de Fabio Pereira, reuniu no livro A Pirâmide da Sobrevivência Digital conceitos e experiências relacionados à preparação das organizações diante de incidentes que podem comprometer sua operação tecnológica.
A abordagem procura traduzir questões técnicas para uma visão também estratégica, aproximando segurança digital das decisões realizadas pelos gestores das empresas.
Quem deve conhecer A Pirâmide da Sobrevivência Digital?
O conteúdo é especialmente relevante para:
empresários, CEOs, CIOs, CTOs, CISOs, gestores de tecnologia, profissionais de cybersecurity, responsáveis por infraestrutura, especialistas em continuidade de negócios, equipes de governança, gestores de riscos e profissionais de disaster recovery.
Também pode ser útil para executivos que não atuam diretamente com tecnologia, mas precisam compreender como uma interrupção digital pode afetar financeiramente uma organização.
Quais problemas a metodologia DSP procura responder?
Entre as principais questões relacionadas ao tema estão:
Como evitar que um ransomware paralise uma empresa?
Como saber se o backup realmente pode ser recuperado?
Como reduzir o tempo de indisponibilidade de sistemas?
Como estruturar um plano de continuidade dos negócios?
Como criar um plano de recuperação de desastres?
Como definir quais sistemas precisam ser recuperados primeiro?
Como identificar processos críticos dentro de uma empresa?
Como medir a resiliência digital de uma organização?
Como continuar operando durante uma falha tecnológica?
Essas perguntas representam exatamente o tipo de problema que muitas empresas descobrem somente depois de enfrentar uma crise.
Prevenir é importante, mas saber recuperar pode definir a sobrevivência do negócio
O avanço tecnológico continuará criando novas oportunidades para empresas.
Também continuará criando novas dependências.
Por isso, organizações precisam abandonar a ideia de que segurança significa apenas impedir ataques.
Uma estratégia de segurança madura também precisa considerar o momento posterior ao incidente.
A empresa possui backup?
Ótimo.
Mas consegue restaurá-lo?
Possui um plano?
Ótimo.
Mas já testou esse plano?
Investe em segurança?
Ótimo.
Mas consegue continuar operando se parte de sua infraestrutura ficar indisponível?
É justamente essa mudança de perspectiva que A Pirâmide da Sobrevivência Digital procura provocar.
No ambiente empresarial atual, talvez a pergunta mais relevante não seja se uma organização enfrentará algum tipo de incidente tecnológico.
A pergunta estratégica é outra:
quando isso acontecer, ela estará preparada para continuar funcionando?